
Daten im Internet umfassen alle digitalen Informationen, die beim Surfen, Einkaufen oder Kommunizieren online entstehen und gespeichert werden. Websites, Apps und Unternehmen sammeln diese Daten automatisch, oft ohne dass Nutzer es aktiv bemerken. Die EU-Datenschutz-Grundverordnung (DSGVO) gibt Ihnen konkrete Rechte, diese Daten einzusehen, zu korrigieren und löschen zu lassen.
Key Takeaways
- Jede Online-Aktivität hinterlässt digitale Spuren: IP-Adressen, Standortdaten, Klickverhalten und Kaufhistorien.
- Websites sammeln Daten über Cookies, Tracking-Pixel und Browser-Fingerprinting, oft ohne explizite Zustimmung.
- Die DSGVO verpflichtet Unternehmen in der EU, Daten nur mit Rechtsgrundlage zu speichern und auf Anfrage zu löschen.
- Datenverschlüsselung (HTTPS, Ende-zu-Ende) schützt Informationen während der Übertragung.
- Kostenlose Datenschutzmaßnahmen wie starke Passwörter, Zwei-Faktor-Authentifizierung und VPN sind für Privatpersonen zugänglich.
- Unternehmen dürfen Daten unter bestimmten Bedingungen an Dritte weitergeben, müssen dies aber transparent machen.
- Speicherfristen variieren je nach Branche: Steuerrelevante Daten werden bis zu zehn Jahre aufbewahrt.
- Unsichere Websites erkenne ich an fehlendem HTTPS, unklaren Datenschutzerklärungen und verdächtigen Weiterleitungen.
Was sind Daten im Internet eigentlich?
Daten im Internet sind alle digitalen Informationen, die beim Nutzen von Online-Diensten entstehen, übertragen oder gespeichert werden. Dazu gehören offensichtliche Angaben wie Name und E-Mail-Adresse, aber auch technische Metadaten, die im Hintergrund anfallen.
Man unterscheidet grob drei Kategorien:
- Aktiv preisgegebene Daten: Formulareingaben, Registrierungen, Kommentare, Käufe.
- Passiv erzeugte Daten: IP-Adresse, Browser-Typ, Betriebssystem, Verweildauer auf einer Seite, Klickpfade.
- Abgeleitete Daten: Profile, die Unternehmen aus den ersten beiden Kategorien berechnen, zum Beispiel Kaufwahrscheinlichkeit oder politische Präferenz.
Ein konkretes Beispiel: Wenn ich einen Online-Shop besuche, ohne etwas zu kaufen, weiß der Betreiber trotzdem, welche Produkte ich angesehen habe, wie lange ich auf welcher Seite war und von welcher Suchmaschine ich kam. Diese Daten sind wirtschaftlich wertvoll, auch wenn sie anonym wirken.
Wie werden meine Daten im Internet gespeichert?
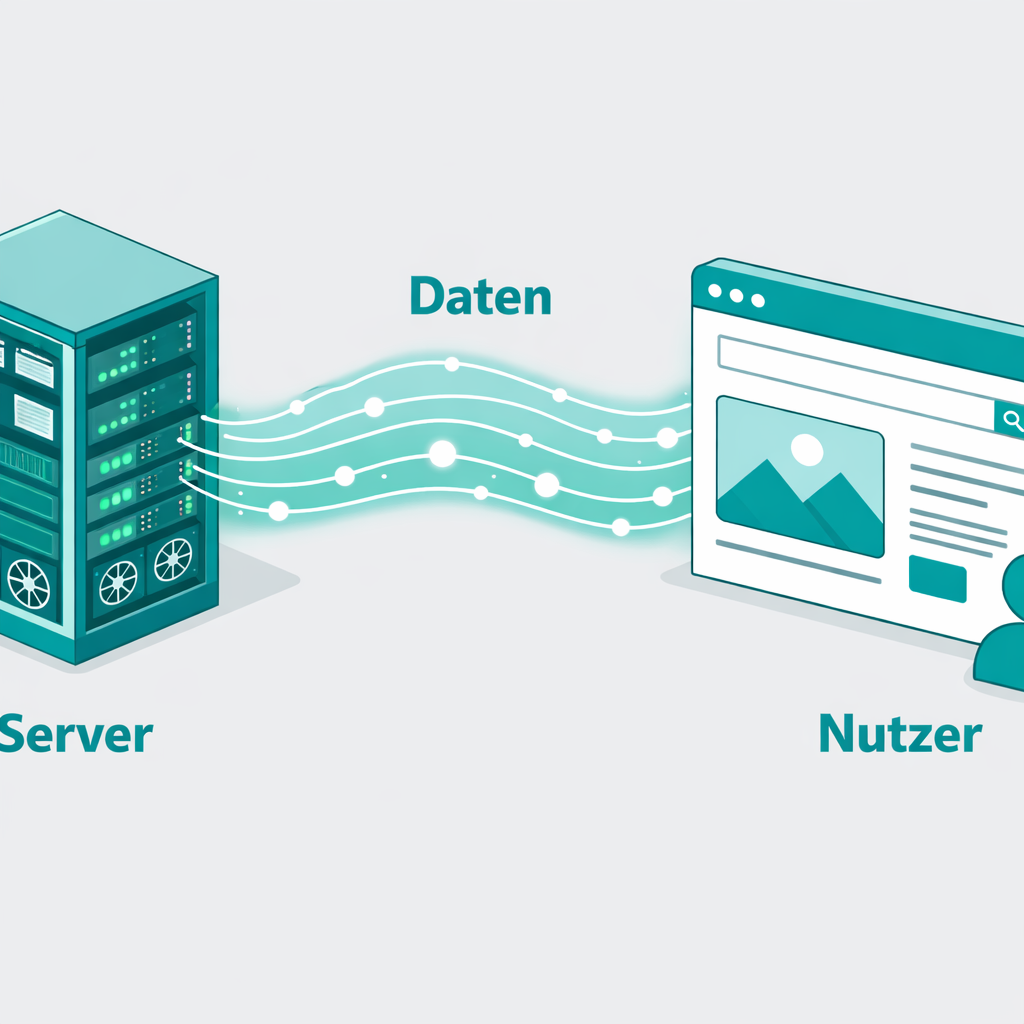
Daten werden auf Servern gespeichert, die von Unternehmen oder Cloud-Anbietern betrieben werden. Die Speicherung erfolgt in Datenbanken, Log-Dateien und spezialisierten Analyse-Systemen.
Drei typische Speicherorte:
- Eigene Server des Unternehmens: Klassische Lösung für große Konzerne mit eigener IT-Infrastruktur.
- Cloud-Dienste: Anbieter wie Amazon Web Services, Google Cloud oder Microsoft Azure speichern Daten oft in Rechenzentren weltweit, auch außerhalb der EU.
- Browser-seitige Speicherung: Cookies, Local Storage und Session Storage speichern Daten direkt auf dem Endgerät des Nutzers.
Wichtig: Wenn Daten auf Servern außerhalb der EU gespeichert werden, gelten besondere DSGVO-Anforderungen. Unternehmen müssen sicherstellen, dass das Datenschutzniveau dem europäischen Standard entspricht, zum Beispiel durch Standardvertragsklauseln.
Welche Daten sammeln Websites über mich?
Websites sammeln weit mehr Daten, als die meisten Nutzer vermuten. Neben den offensichtlichen Kontaktdaten erfassen sie technische und verhaltensbezogene Informationen in Echtzeit.
Typische Datenkategorien, die Websites erheben:
| Datentyp | Beispiel | Zweck |
|---|---|---|
| Technische Daten | IP-Adresse, Browser-Version | Sicherheit, Analyse |
| Verhaltensdaten | Klickpfade, Scrolltiefe | UX-Optimierung, Werbung |
| Standortdaten | GPS (bei Zustimmung), IP-Geolokation | Lokalisierung |
| Transaktionsdaten | Kaufhistorie, Warenkorbinhalt | Personalisierung |
| Kommunikationsdaten | Chat-Verläufe, Support-Tickets | Kundenservice |
Was ist der Unterschied zwischen Cookies und Tracking?
Cookies sind kleine Textdateien, die der Browser lokal speichert und bei jedem Seitenaufruf mitsendet. Tracking ist der übergeordnete Begriff für alle Methoden, mit denen Nutzerverhalten über Zeit und Websites hinweg beobachtet wird. Cookies sind ein Tracking-Werkzeug, aber nicht das einzige. Browser-Fingerprinting, Tracking-Pixel und Login-basiertes Tracking funktionieren auch ohne Cookies.
Entscheidungsregel: Wenn Sie Cookies ablehnen, reduziert das Tracking, eliminiert es aber nicht vollständig. Wer sicher sein will, braucht zusätzlich einen Privacy-fokussierten Browser oder ein VPN.
Wie lange speichern Unternehmen meine Daten?
Speicherfristen hängen vom Zweck der Datenerhebung und gesetzlichen Anforderungen ab. Es gibt keine universelle Frist, aber klare Obergrenzen.
Gesetzliche Mindest- und Höchstfristen in Deutschland (Stand 2026):
- Steuer- und Buchführungsunterlagen: 10 Jahre (Abgabenordnung)
- Handelsrelevante Korrespondenz: 6 Jahre
- Bewerberdaten (abgelehnte Bewerber): 4 bis 6 Monate nach Absage
- Server-Log-Dateien: Meist 7 bis 30 Tage, abhängig vom Sicherheitszweck
- Werbedaten ohne aktive Einwilligung: Sofortige Löschpflicht nach Widerspruch
Unternehmen dürfen Daten nicht länger speichern, als für den ursprünglichen Zweck notwendig. Das nennt sich Datensparsamkeit und ist ein Kernprinzip der DSGVO.
Wer darf meine Daten im Internet nutzen, und welche Daten geben Unternehmen an Dritte weiter?
Nur Stellen mit einer gültigen Rechtsgrundlage dürfen Ihre Daten verarbeiten. Dazu zählen Einwilligung, Vertragserfüllung, gesetzliche Verpflichtung und berechtigtes Interesse.
Wann geben Unternehmen Daten weiter?
- An Auftragsverarbeiter (z.B. Zahlungsdienstleister, E-Mail-Versanddienste): erlaubt, wenn ein Vertrag nach Art. 28 DSGVO besteht.
- An Werbepartner und Datenhändler: nur mit ausdrücklicher Einwilligung.
- An Behörden: bei gesetzlicher Verpflichtung, z.B. Strafverfolgung.
- An Konzernunternehmen: nur wenn eine separate Rechtsgrundlage vorliegt.
Häufiger Fehler: Viele Nutzer stimmen in Cookie-Bannern unbewusst der Weitergabe an Hunderte von Werbepartnern zu, indem sie auf „Alle akzeptieren“ klicken. Das ist rechtlich bindend.
Wie funktioniert Datenverschlüsselung im Internet?
Datenverschlüsselung schützt Informationen, indem sie sie in unlesbaren Code umwandelt, den nur autorisierte Empfänger entschlüsseln können. Für Privatpersonen sind zwei Formen besonders relevant.
TLS/HTTPS: Schützt Daten während der Übertragung zwischen Browser und Server. Erkennbar am Schloss-Symbol in der Adressleiste. Ohne HTTPS können Dritte im selben Netzwerk (z.B. öffentliches WLAN) Daten mitlesen.
Ende-zu-Ende-Verschlüsselung (E2E): Wird von Messengern wie Signal oder WhatsApp genutzt. Nur Sender und Empfänger können die Nachricht lesen, nicht einmal der Anbieter selbst.
Wie erkenne ich unsichere Websites?
- Fehlendes HTTPS in der URL (nur „http://“)
- Browser-Warnung „Verbindung nicht sicher“
- Keine oder unvollständige Datenschutzerklärung
- Unbekannte Domain mit leicht veränderter Schreibweise (Phishing)
- Fehlende Impressumspflicht bei deutschen Anbietern
Wie kann ich meine Daten im Internet schützen?
Effektiver Datenschutz im Internet erfordert keine technischen Vorkenntnisse. Einige einfache Maßnahmen reduzieren das Risiko erheblich.
Sofortmaßnahmen ohne Kosten:
- Starke, einzigartige Passwörter für jeden Dienst (Passwort-Manager wie Bitwarden sind kostenlos)
- Zwei-Faktor-Authentifizierung (2FA) aktivieren
- Cookie-Einwilligungen bewusst ablehnen, wo möglich
- Regelmäßige Überprüfung von App-Berechtigungen auf dem Smartphone
- Öffentliches WLAN ohne VPN meiden
Was kostet Datenschutz für Privatpersonen?
Grundlegender Datenschutz ist kostenlos. Wer mehr Kontrolle möchte, kann in kostenpflichtige Dienste investieren:
- VPN-Dienste: 3 bis 12 Euro pro Monat (z.B. Mullvad, ProtonVPN)
- Passwort-Manager (Premium): 1 bis 4 Euro pro Monat
- Verschlüsselter E-Mail-Dienst: 1 bis 4 Euro pro Monat (z.B. ProtonMail, Tutanota)
Entscheidungsregel: Wer hauptsächlich privat surft und keine sensiblen Berufsgeheimnisse schützen muss, kommt mit kostenlosen Tools gut aus.
Kann ich meine Daten vom Internet löschen lassen?
Ja, teilweise. Die DSGVO gewährt das „Recht auf Vergessenwerden“ (Art. 17), aber es gilt nicht absolut.
Wann haben Sie Anspruch auf Löschung?
- Der ursprüngliche Zweck der Datenspeicherung entfällt.
- Sie widerrufen Ihre Einwilligung.
- Sie widersprechen der Verarbeitung zu Werbezwecken.
- Die Daten wurden unrechtmäßig verarbeitet.
Praktisches Vorgehen:
- Anfrage direkt an das Unternehmen stellen (schriftlich, per E-Mail an die im Impressum genannte Datenschutz-Kontaktadresse).
- Frist: Das Unternehmen hat einen Monat Zeit zu antworten (verlängerbar auf drei Monate bei komplexen Anfragen).
- Bei Ablehnung: Beschwerde bei der zuständigen Datenschutzbehörde einreichen (in Deutschland je nach Bundesland unterschiedlich, z.B. BayLDA, LfDI Baden-Württemberg).
Grenzen: Daten, die aufgrund gesetzlicher Aufbewahrungspflichten gespeichert werden (z.B. Rechnungen), können nicht vorzeitig gelöscht werden.
Was ist die DSGVO und wie schützt sie meine Daten im Internet?
Die DSGVO (Datenschutz-Grundverordnung) ist die seit Mai 2018 geltende EU-weite Datenschutzgesetzgebung. Sie gilt für alle Unternehmen, die Daten von EU-Bürgern verarbeiten, unabhängig vom Firmensitz.
Ihre wichtigsten Rechte nach der DSGVO:
- Auskunftsrecht (Art. 15): Sie können jederzeit fragen, welche Daten ein Unternehmen über Sie gespeichert hat.
- Berichtigungsrecht (Art. 16): Falsche Daten müssen korrigiert werden.
- Recht auf Löschung (Art. 17): Unter bestimmten Bedingungen müssen Daten gelöscht werden.
- Recht auf Datenübertragbarkeit (Art. 20): Sie können Ihre Daten in einem maschinenlesbaren Format erhalten.
- Widerspruchsrecht (Art. 21): Sie können der Verarbeitung für Werbezwecke jederzeit widersprechen.
Häufiger Fehler: Viele Menschen wissen nicht, dass sie diese Rechte kostenlos und ohne Begründung ausüben können. Unternehmen dürfen dafür keine Gebühr verlangen.
Häufige Fehler beim Umgang mit persönlichen Daten online
Die größten Risiken entstehen nicht durch Hacker, sondern durch vermeidbare Alltagsfehler.
- Gleiches Passwort für mehrere Dienste: Ein einziger Datenleck kompromittiert alle Konten.
- Unbedachte Einwilligungen: „Alle Cookies akzeptieren“ bedeutet oft Zustimmung zur Weitergabe an Hunderte Partner.
- Öffentliche WLAN-Nutzung ohne VPN: Unverschlüsselte Verbindungen sind leicht abzuhören.
- Veraltete Software: Ungepatchte Betriebssysteme und Browser haben bekannte Sicherheitslücken.
- Überteilte Informationen in sozialen Netzwerken: Geburtsdatum, Wohnort und Telefonnummer sind Bausteine für Identitätsdiebstahl.
- Phishing-Links in E-Mails: Gefälschte Login-Seiten sehen täuschend echt aus, haben aber leicht abweichende URLs.
FAQ: Daten im Internet
Was ist eine IP-Adresse und warum ist sie ein personenbezogenes Datum? Eine IP-Adresse ist die numerische Kennung Ihres Internetanschlusses. Der Europäische Gerichtshof hat bestätigt, dass sie ein personenbezogenes Datum ist, weil sie in Kombination mit anderen Informationen einer Person zugeordnet werden kann.
Kann ich sehen, welche Daten Google über mich gespeichert hat? Ja. Unter myaccount.google.com/data-and-privacy können Sie alle gespeicherten Aktivitäten einsehen und löschen. Google ist nach der DSGVO verpflichtet, auf Auskunftsanfragen zu antworten.
Was ist Browser-Fingerprinting? Browser-Fingerprinting erstellt ein einzigartiges Profil aus technischen Merkmalen Ihres Browsers (Schriftarten, Bildschirmauflösung, installierte Plugins), ohne Cookies zu verwenden. Es ist schwerer zu blockieren als klassisches Cookie-Tracking.
Ist es legal, wenn Websites meine Daten ohne Einwilligung sammeln? Nein, nicht für alle Datentypen. Technisch notwendige Daten (z.B. Session-Cookies) dürfen ohne Einwilligung verarbeitet werden. Für Marketing- und Analyse-Cookies ist eine aktive Einwilligung erforderlich.
Was passiert mit meinen Daten, wenn ein Unternehmen insolvent wird? Daten gelten als Vermögenswert und können an den Insolvenzverwalter oder Käufer übergehen. Sie haben das Recht, der Weitergabe zu widersprechen oder Löschung zu verlangen.
Wie sicher ist Ende-zu-Ende-Verschlüsselung wirklich? E2E-Verschlüsselung ist technisch sehr sicher. Das schwächste Glied ist meist das Endgerät: Wenn Ihr Smartphone kompromittiert ist, nützt die Verschlüsselung des Übertragungswegs wenig.
Kann ich meine Daten aus sozialen Netzwerken vollständig löschen? Plattformen müssen Ihr Konto und direkt zugeordnete Daten löschen. Aggregierte, anonymisierte Daten (z.B. statistische Auswertungen) dürfen behalten werden.
Was ist ein Datenschutzbeauftragter und wann muss ein Unternehmen einen haben? Unternehmen mit mehr als 20 Mitarbeitern, die regelmäßig personenbezogene Daten verarbeiten, sind in Deutschland verpflichtet, einen Datenschutzbeauftragten zu benennen. An diese Person können Sie Ihre Anfragen richten.
Fazit: So gehen Sie bewusst mit Ihren Daten im Internet um
Daten im Internet sind kein abstraktes Konzept, sondern konkrete Informationen, die täglich entstehen und wirtschaftlich genutzt werden. Die gute Nachricht: Sie haben mehr Kontrolle, als viele denken.
Drei sofortige Schritte, die ich empfehle:
- Auskunft anfordern: Schreiben Sie einem Unternehmen, mit dem Sie regelmäßig interagieren, und fragen Sie nach Ihren gespeicherten Daten. Das schärft das Bewusstsein und ist Ihr gutes Recht.
- Passwort-Manager einrichten: Bitwarden (kostenlos) oder ein ähnliches Tool macht sichere, einzigartige Passwörter praktikabel.
- Cookie-Einwilligungen überdenken: Nutzen Sie Browser-Erweiterungen wie uBlock Origin oder den Firefox-eigenen Enhanced Tracking Protection, um Tracking passiv zu reduzieren.
Datenschutz ist kein einmaliges Projekt, sondern eine Gewohnheit. Wer die Grundlagen kennt und regelmäßig kleine Anpassungen vornimmt, schützt seine Privatsphäre im Internet effektiv, ohne technisches Expertenwissen zu benötigen.
Quellen
- Europäische Kommission: Datenschutz-Grundverordnung (DSGVO), Volltext und Erläuterungen. https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX%3A32016R0679 (2016)
- Bundesamt für Sicherheit in der Informationstechnik (BSI): BSI für Bürger, Tipps zum sicheren Surfen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/bsi-fuer-buerger_node.html (2023)
- Europäischer Gerichtshof: Urteil zu IP-Adressen als personenbezogene Daten, C-582/14 (Breyer ./. Deutschland). (2016)
- Bundesdatenschutzgesetz (BDSG), aktuelle Fassung. https://www.gesetze-im-internet.de/bdsg_2018/ (2018)
- Electronic Frontier Foundation: Cover Your Tracks (Browser-Fingerprinting-Test). https://coveryourtracks.eff.org (2020)
Tags: Daten im Internet, Datenschutz, DSGVO, Datensicherheit, Cookies, Tracking, Datenverschlüsselung, personenbezogene Daten, Online-Privatsphäre, Recht auf Vergessenwerden, Browser-Fingerprinting, Internetsicherheit
Häufig gestellte Fragen
Welche Rechte gibt die DSGVO bei Daten im Internet?
Die DSGVO verpflichtet Unternehmen in der EU, Daten nur mit Rechtsgrundlage zu speichern, und gibt Nutzern das Recht, ihre Daten einzusehen, zu korrigieren und auf Anfrage löschen zu lassen.
Wie sammeln Websites Daten über Nutzer?
Websites sammeln Daten über Cookies, Tracking-Pixel und Browser-Fingerprinting, oft ohne explizite Zustimmung. Dabei entstehen unter anderem IP-Adressen, Standortdaten und Klickverhalten.
Wie kann ich meine Daten im Internet schützen?
Kostenlose Datenschutzmaßnahmen wie starke Passwörter, Zwei-Faktor-Authentifizierung und VPN sind für Privatpersonen zugänglich. Datenverschlüsselung wie HTTPS schützt Informationen während der Übertragung.

Hinterlasse jetzt einen Kommentar